You must be logged in to post a review.
Web Application Penetration Testing
This in-depth online course is designed to equip cybersecurity students, aspiring penetration testers, web developers, IT professionals, and security specialists with practical and industry-relevant knowledge of web application architecture, security testing, authentication, session management, vulnerability assessment, risk analysis, reporting, remediation, and responsible penetration testing practices.
KWD 39 Original price was: KWD 39.KWD 25Current price is: KWD 25.
Course Curriculum
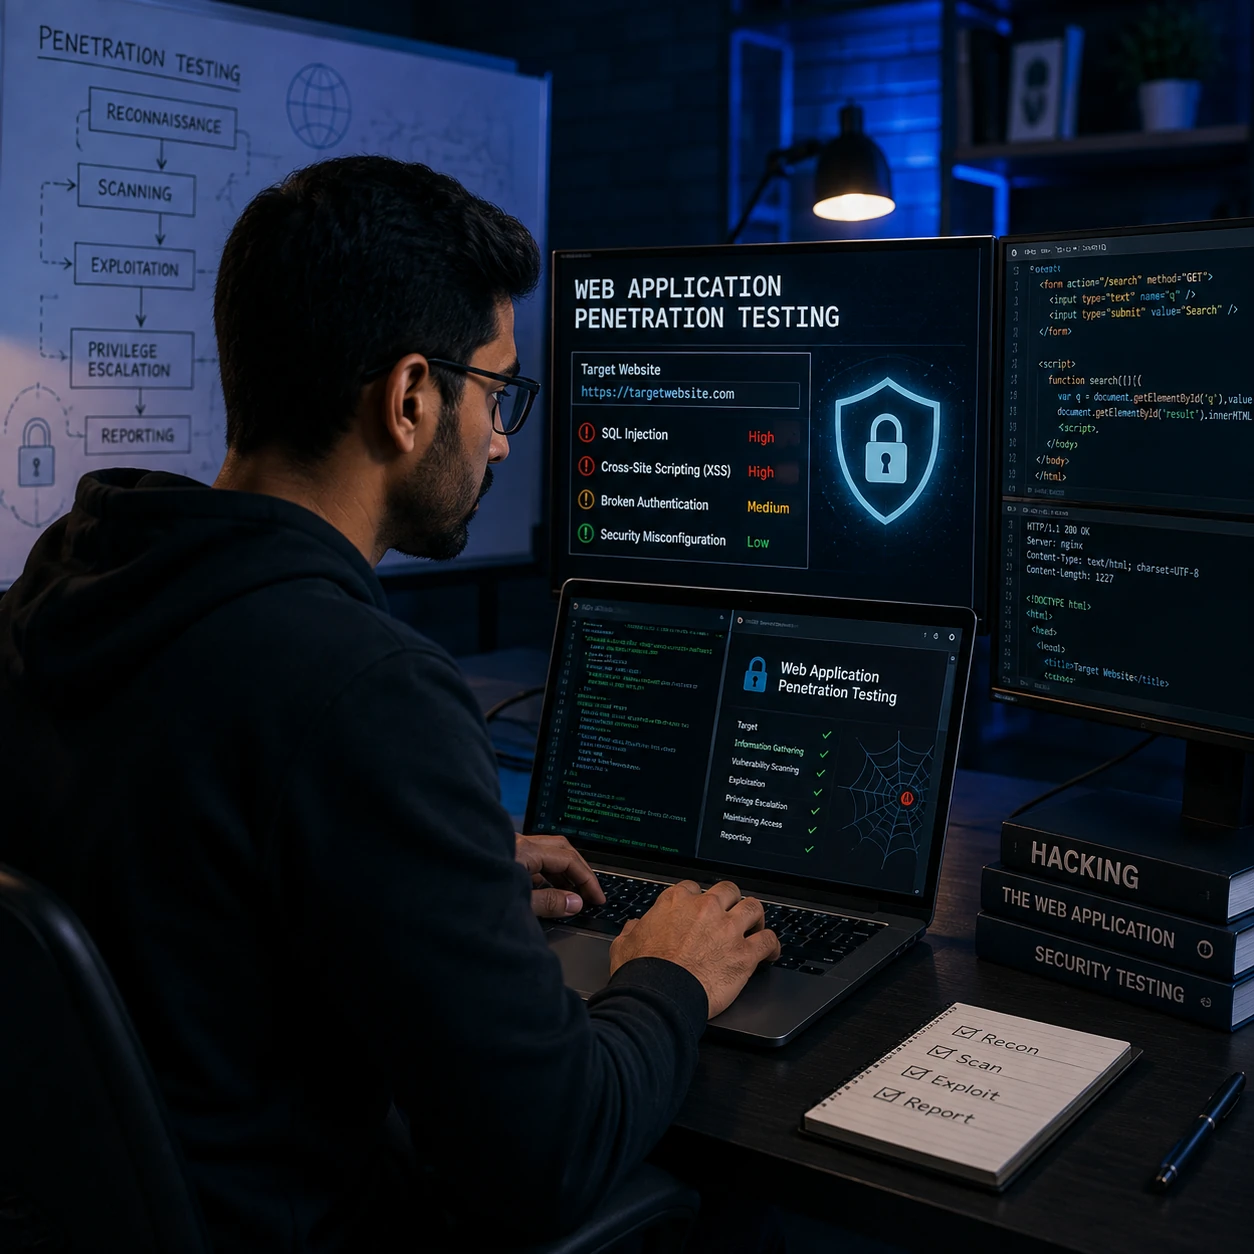
1. Introduction to Web Application Penetration Testing
- Understanding web application penetration testing
- Importance of application security
- Penetration testing methodologies
- Legal and ethical considerations
2. Web Application Fundamentals
- Understanding web applications
- Client-server architecture
- HTTP and HTTPS
- Requests, responses, headers, cookies, and sessions
3. Reconnaissance and Application Mapping
- Understanding authorized reconnaissance
- Identifying application components
- Mapping application functionality
- Reviewing application architecture
4. Authentication and Session Security
- Authentication concepts
- Session management
- Access control
- Identifying common authentication weaknesses
5. Input Validation and Common Vulnerabilities
- Understanding input validation
- Common web application security risks
- Injection vulnerabilities
- Cross-site scripting concepts
- Secure input handling
6. Security Testing Methodology
- Planning a penetration test
- Identifying and validating security weaknesses
- Risk assessment
- Maintaining organized testing records
7. Vulnerability Analysis and Reporting
- Evaluating vulnerabilities
- Understanding impact and risk
- Documenting security findings
- Creating professional penetration testing reports
8. Professional Practice
- Responsible disclosure
- Security remediation principles
- Ethical testing practices
- Data protection and confidentiality
- Communicating security findings
9. Real-World Implementation
- Web Application Penetration Testing case studies
- Industry best practices
- Authorized web security assessment scenarios
Certification
Upon successful completion, learners receive a certification validating their knowledge of Web Application Penetration Testing, supporting professional development in cybersecurity, penetration testing, web security, vulnerability assessment, application security, and IT security.
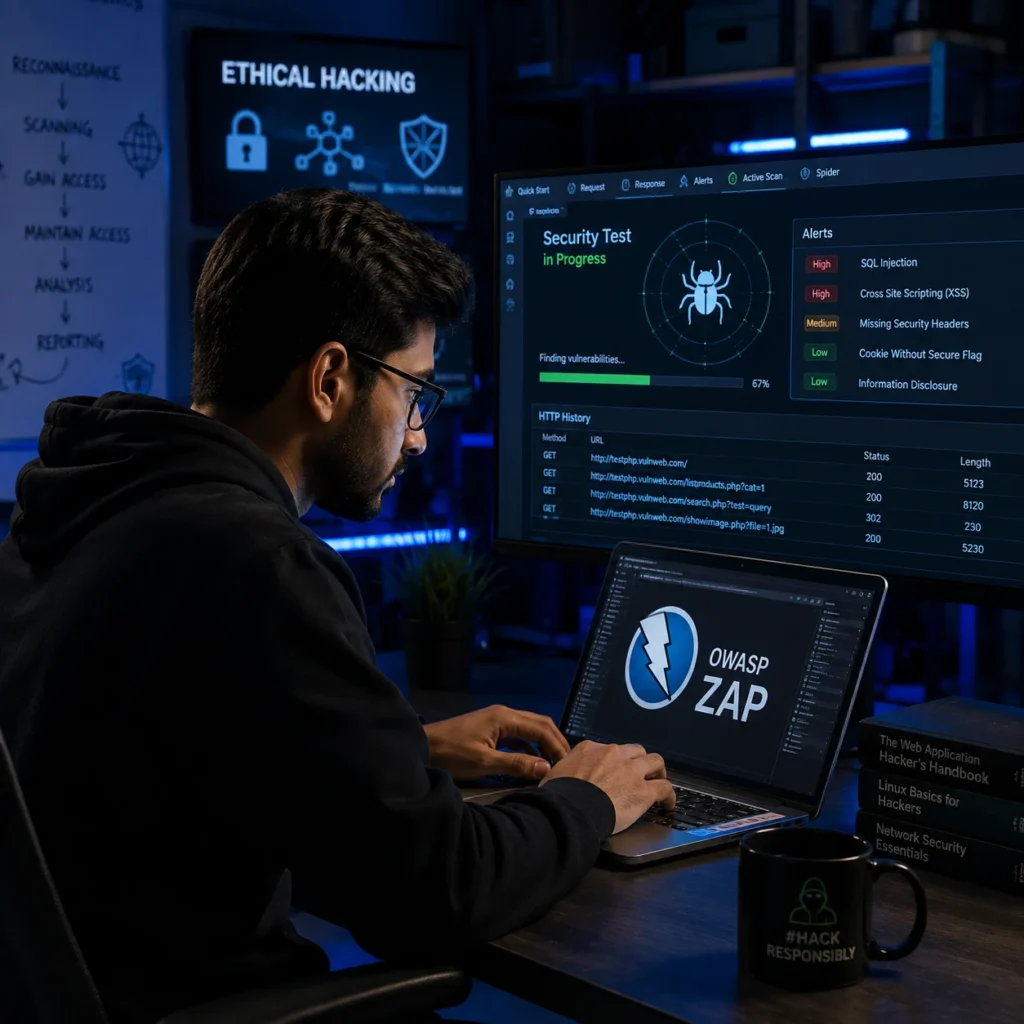
Web Application Penetration Testing is a comprehensive online training program designed to help learners understand the methodologies, principles, and practices used to assess the security of authorized web applications.
Web Application Penetration Testing covers web application architecture, HTTP and HTTPS, reconnaissance, application mapping, authentication, session management, access control, input validation, common vulnerabilities, risk assessment, security reporting, and remediation.
The course also explores Web Application Penetration Testing concepts such as security testing methodologies, vulnerability identification, application security risks, responsible disclosure, professional reporting, and defensive security practices.
By completing the Web Application Penetration Testing course, learners will gain the foundational knowledge and practical awareness needed to plan authorized security assessments, identify potential application weaknesses, evaluate risks, document findings, and communicate appropriate remediation recommendations.
Requirements
- Basic computer knowledge
- Internet access
- Basic understanding of web applications and networking is recommended
- A willingness to learn web application security testing
- Testing should only be performed on authorized applications and environments
Who This Course Is For
- Cybersecurity students
- Aspiring penetration testers
- Web developers
- Security professionals
- IT professionals
- Anyone interested in web application security
FAQ
1. What is the Web Application Penetration Testing course?
The Web Application Penetration Testing course provides comprehensive training in web application security assessment, including reconnaissance, authentication, session security, input validation, vulnerability analysis, reporting, and remediation.
2. Who should take the Web Application Penetration Testing course?
The Web Application Penetration Testing course is ideal for cybersecurity students, aspiring penetration testers, web developers, security professionals, IT professionals, and application security learners.
3. What will I learn in the Web Application Penetration Testing course?
The Web Application Penetration Testing course covers web application architecture, HTTP/HTTPS, reconnaissance, authentication, session management, access control, input validation, common vulnerabilities, risk assessment, and security reporting.
4. Is the Web Application Penetration Testing course suitable for beginners?
Yes. The Web Application Penetration Testing course introduces web security fundamentals before progressing into structured penetration testing and vulnerability assessment concepts.
5. Why is web application penetration testing important?
Web application penetration testing can help organizations identify security weaknesses in authorized applications, reduce security risks, and improve application protection.
6. Will I receive certification after completing the Web Application Penetration Testing course?
Yes. Learners who successfully complete the Web Application Penetration Testing course receive a professional course completion certification demonstrating their knowledge of web application security testing.
7. How does the Web Application Penetration Testing course improve career opportunities?
The Web Application Penetration Testing course develops knowledge of application security, vulnerability assessment, penetration testing methodology, risk analysis, and security reporting that can support cybersecurity career development.
8. Why should I choose this Web Application Penetration Testing course?
This Web Application Penetration Testing course combines foundational web security concepts, practical authorized testing scenarios, industry best practices, and professional guidance to help learners understand modern application security assessment.
KWD 39 Original price was: KWD 39.KWD 25Current price is: KWD 25.
- One Year Access
- Certificate of completion


Reviews
There are no reviews yet.